Domain softservices.de kaufen?
Wir ziehen mit dem Projekt
softservices.de um.
Sind Sie am Kauf der Domain
softservices.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain softservices.de kaufen?
Was ist Ethical Hacking?
Ethical Hacking ist eine legale und autorisierte Methode, bei der Sicherheitsexperten Schwachstellen in Computersystemen aufdecken, um diese zu verbessern. Im Gegensatz zum illegalen Hacking zielt Ethical Hacking darauf ab, die Sicherheit von Systemen zu stärken und vor potenziellen Angriffen zu schützen. Ethical Hacker arbeiten im Auftrag von Unternehmen oder Organisationen, um Sicherheitslücken zu identifizieren und zu beheben, bevor sie von böswilligen Hackern ausgenutzt werden können. Durch regelmäßige Sicherheitstests und Penetrationstests tragen Ethical Hacker dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten. **
Was bedeutet Ethical Hacking genau?
Ethical Hacking bezieht sich auf das legale und autorisierte Vorgehen, bei dem Sicherheitsexperten Computersysteme auf Schwachstellen testen, um potenzielle Sicherheitslücken aufzudecken. Das Ziel des Ethical Hacking ist es, die Sicherheit von Systemen zu verbessern, indem Schwachstellen identifiziert und behoben werden, bevor sie von böswilligen Hackern ausgenutzt werden können. Ethical Hacker arbeiten im Auftrag von Unternehmen oder Organisationen, um deren Systeme zu schützen und Sicherheitsrisiken zu minimieren. Es ist wichtig zu betonen, dass Ethical Hacker nur mit ausdrücklicher Genehmigung und im Rahmen gesetzlicher Vorgaben handeln. **
Ähnliche Suchbegriffe für Conversations-on-Ethical-Leadership
Top-Angebote
Produkte zum Begriff Conversations-on-Ethical-Leadership:
-
Chris Hirst - No Bullsh*t Leadership: Why The World Needs More Everyday Leaders and Why That Leader Is You (No Bullshit Leadership) - Preis vom 09.11.2026 12:48:24 hBinding : Taschenbuch, Edition : Main, Label : Profile Books, Publisher : Profile Books, medium : Taschenbuch, numberOfPages : 224, publicationDate : 2020-03-05, authors : Chris Hirst, ISBN : 17881625365,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Red Hat Single Sign-On, Extended Lifecycle Support Add-On (2 Cores or 4 vCPUs)Red Hat Single Sign-On, Extended Lifecycle Support Add-On – Erweiterter Support für bestehende Identity- und Access-Management-Umgebungen Professionelle Red Hat Subskription für Unternehmen, die bestehende Red Hat Single Sign-On Umgebungen während einer Übergangs- oder Migrationsphase kontrollierter weiterführen möchten. Red Hat Single Sign-On, Extended Lifecycle Support Add-On (2 Cores or 4 vCPUs) ist eine professionelle Red Hat Subskriptionslösung für Unternehmen, die bestehende Red Hat Single Sign-On Umgebungen über den regulären Supportzeitraum hinaus planbarer weiterbetreiben möchten. Das Add-On ist besonders relevant für Organisationen, die geschäftskritische Identity- und Access-Management-Prozesse nicht kurzfristig migrieren können und während einer Übergangsphase weiterhin einen strukturierten Red Hat Supportrahmen benötigen. Wenn Sie diese Lösung über unsere Plattform kaufen , erhalten Sie eine offizielle Red Hat Subskription beziehungsweise einen passenden Red Hat Subskriptionsumfang für den vorgesehenen Einsatzbereich. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Wenn Sie weitere Red Hat Lösungen für Middleware, Linux, OpenShift, Security oder Enterprise-Infrastruktur suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der genaue Preis richtet sich nach dem gewählten Subskriptionsumfang, der gewünschten Laufzeit und der vorhandenen Produktumgebung. Die Lösung richtet sich an IT-Abteilungen, Security-Teams, Systemadministratoren, Plattformverantwortliche und Unternehmen, die Red Hat Single Sign-On weiterhin in bestehenden Betriebsumgebungen einsetzen. Gerade bei zentralen Authentifizierungs- und Autorisierungsdiensten ist eine kurzfristige Umstellung häufig mit sorgfältiger Planung, Tests, Abhängigkeiten und internen Freigaben verbunden. Das Red Hat Single Sign-On Extended Lifecycle Support Add-On bietet dafür eine zusätzliche Grundlage, um den Weiterbetrieb strukturierter zu planen und den späteren Wechsel auf eine neuere Plattform besser vorzubereiten. Erweiterter Lebenszyklus für bestehende Single-Sign-On-Systeme Das Extended Lifecycle Support Add-On ist auf Unternehmen ausgelegt, die für vorhandene Red Hat Single Sign-On Umgebungen einen erweiterten Supportkontext benötigen. Es unterstützt Organisationen dabei, bestehende Installationen nicht unkontrolliert weiterzuführen, sondern sie innerhalb eines besser planbaren Subskriptions- und Supportmodells zu nutzen. Das ist besonders wichtig, wenn Identity-Management-Prozesse eng mit Anwendungen, Portalen, APIs oder internen Unternehmenssystemen verbunden sind. Red Hat Single Sign-On wird typischerweise im Umfeld von Authentifizierung, Benutzerzugriffen und zentralen Anmeldeprozessen eingesetzt. Deshalb sollte eine Migration oder Ablösung sorgfältig vorbereitet werden. Unternehmen müssen prüfen, welche Anwendungen angebunden sind, welche Protokolle genutzt werden und wie der Wechsel ohne unnötige Unterbrechungen umgesetzt werden kann. Das ELS Add-On hilft dabei, diese Übergangsphase besser in bestehende IT-, Security- und Budgetprozesse einzuordnen. Für planbare Migrationen und kontrollierten Weiterbetrieb Red Hat Single Sign-On, Extended Lifecycle Support Add-On eignet sich besonders für Unternehmen, die mehr Zeit für eine saubere Modernisierung oder Migration benötigen. Statt zentrale Anmeldedienste kurzfristig umzustellen, können IT-Teams ihre nächsten Schritte kontrollierter planen, interne Abhängigkeiten bewerten und vorhandene Anwendungen strukturiert vorbereiten. Gerade bei geschäftskritischen Systemen ist ein geordneter Übergang entscheidend. Authentifizierungsdienste sind häufig mit vielen Anwendungen, Benutzergruppen, Rollenmodellen und Sicherheitsrichtlinien verbunden. Eine passende Extended-Lifecycle-Subskription schafft eine bessere Grundlage, um den Weiterbetrieb, die Modernisierung und den späteren Plattformwechsel nachvollziehbarer miteinander zu verbinden. Identity- und Access-Management professioneller absichern Red Hat Single Sign-On unterstützt Unternehmen beim zentralen Zugriff auf Anwendungen und Dienste. In bestehenden Umgebungen können solche Systeme eine wichtige Rolle für Benutzeranmeldung, Rechtevergabe und Anwendungssicherheit spielen. Das Extended Lifecycle Support Add-On ist daher eine passende Ergänzung für Organisationen, die vorhandene SSO-Prozesse während einer Übergangsphase stabiler und planbarer weiterführen möchten. Extended Lifecycle Support: Geeignet für Unternehmen, die bestehende Red Hat Single Sign-On Umgebungen über den regulären Supportzeitraum hinaus weiter nutzen müssen. Migrationsplanung: Unterstützt eine geordnetere Übergangsphase, wenn Anwendungen noch nicht kurzfristig auf eine neuere Lösung umgestellt werden können. Betriebskontinuität: Hilft Organisationen dabei, zentrale Anmelde- und Zugriffsdienste während einer geplanten Übergangsphase besser einzuordnen. Enterprise-Umgebungen: Eine passende ...1620,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie viel verdient ein Ethical Hacker?
Ein Ethical Hacker verdient in der Regel ein Gehalt zwischen 50.000 und 100.000 Euro pro Jahr, abhängig von Erfahrung, Qualifikationen und dem Arbeitgeber. In einigen Fällen können erfahrene Ethical Hacker sogar noch mehr verdienen, insbesondere wenn sie in leitenden Positionen oder bei großen Unternehmen tätig sind. Es ist jedoch wichtig zu beachten, dass die Gehälter je nach Land und Branche variieren können. **
-
Was macht einen ethical hacking-Angriff zu einem Grenzfall?
Ein ethical hacking-Angriff wird zu einem Grenzfall, wenn die Grenzen zwischen legalen und illegalen Handlungen verschwimmen. Dies kann passieren, wenn der Hacker unerlaubt in Systeme eindringt, um Sicherheitslücken aufzudecken, ohne die Zustimmung des Eigentümers einzuholen. Zudem kann ein ethical hacking-Angriff zu einem Grenzfall werden, wenn die Aktionen des Hackers Schäden verursachen oder gegen geltendes Recht verstoßen. **
-
Wie wird man ein Penetration Tester und Ethical Hacker?
Um ein Penetration Tester und Ethical Hacker zu werden, ist es wichtig, ein fundiertes Verständnis von Netzwerken, Betriebssystemen und Programmiersprachen zu haben. Es gibt verschiedene Zertifizierungen wie die Certified Ethical Hacker (CEH) oder Offensive Security Certified Professional (OSCP), die helfen können, das erforderliche Wissen und die Fähigkeiten zu erwerben. Es ist auch wichtig, praktische Erfahrungen zu sammeln, indem man an Capture-the-Flag-Wettbewerben teilnimmt oder Bug-Bounty-Programme nutzt, um Schwachstellen in Systemen zu finden und zu melden. **
-
Wie kann man sicherstellen, dass Filesharing legal und ethical ist?
1. Durch die Nutzung von legalen und lizenzierten Plattformen für den Austausch von Dateien. 2. Durch das Einhalten von Urheberrechten und Nutzungsbedingungen. 3. Durch den respektvollen Umgang mit den Werken anderer und die Vermeidung von illegalen Downloads. **


Wie haben sich digitale Conversations in den letzten Jahren verändert und wie beeinflussen sie unsere zwischenmenschliche Kommunikation?
Digitale Conversations haben sich durch die Verbreitung von Messaging-Apps und sozialen Medien stark verändert. Emojis, GIFs und Abkürzungen werden häufig verwendet, um Gefühle und Emotionen auszudrücken. Dies kann die zwischenmenschliche Kommunikation beeinflussen, da nonverbale Signale wie Tonfall und Körpersprache fehlen. **
Was sind die wichtigsten Elemente eines erfolgreichen Leadership-Programms?
Die wichtigsten Elemente eines erfolgreichen Leadership-Programms sind klare Ziele und Visionen, die Kommunikation und Zusammenarbeit fördern, sowie die Entwicklung von Führungskompetenzen durch Schulungen und Coaching. Ein unterstützendes Umfeld, in dem Mitarbeiter Feedback erhalten und ihre Stärken entfalten können, ist ebenfalls entscheidend für den Erfolg des Programms. Die kontinuierliche Evaluation und Anpassung des Programms an die Bedürfnisse der Teilnehmer ist ebenfalls entscheidend für langfristigen Erfolg. **
Top-Angebote
Produkte zum Begriff Conversations-on-Ethical-Leadership:
-
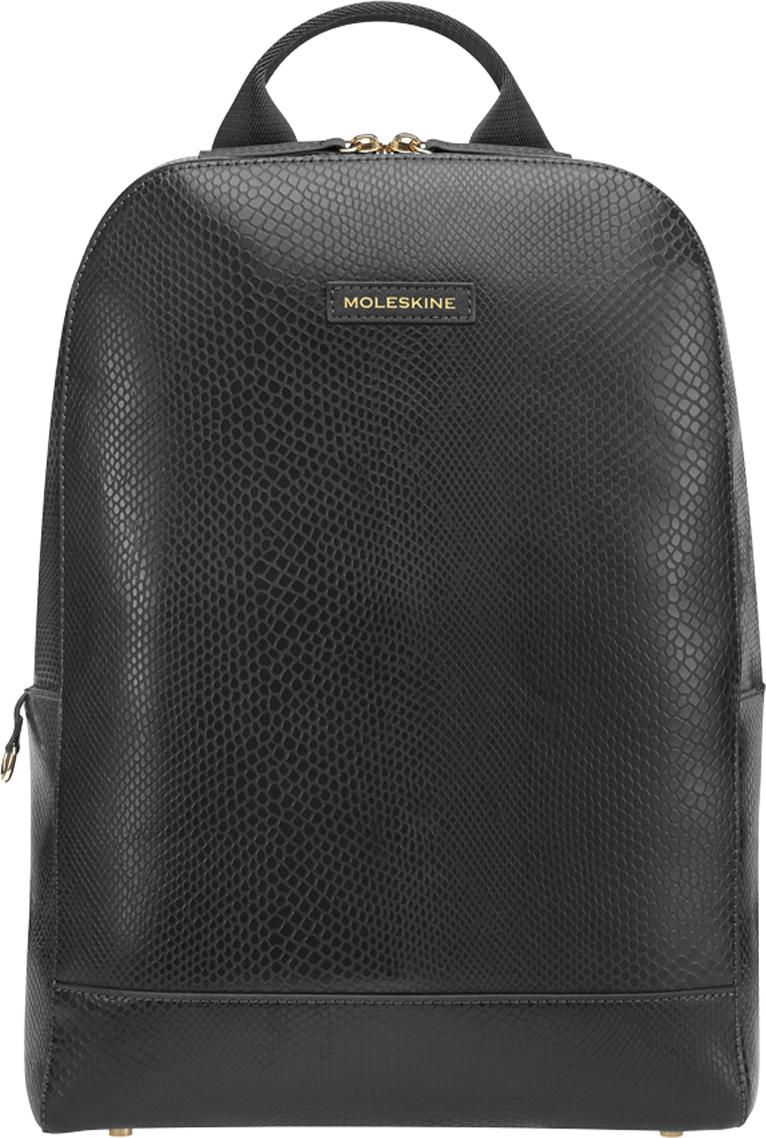
Moleskine Precious & Ethical Rucksack SchwarzEntdecken Sie einen n Rucksack mit außergewöhnlicher Design und Handwerkskunst bis ins Detail. Sein taktiles Außenmaterial Außenschicht wird von VEGEA hergestellt, einem innovativen Unternehmen, das das organische Abfälle aus der italienischen Weinindustrie in neue neue Materialien umwandelt*. Dieser Rucksack enthält einen faltbaren Staubbeutel mit eigenem Ordnungsfach. Außerdem eine Reißverschlusstasche aus demselben Material wie der Rucksack Material des Rucksacks gefertigt ist, und eine dritte Netztasche, in der Sachen zu verstauen. Im Inneren befindet sich ein Schlüsselanhänger an einem langen Band, damit Sie Ihre Schlüssel immer sofort finden und benutzen können, ohne sie ohne sie aus der Tasche zu nehmen. Verstellbare Schultergurte und ein atmungsaktives Netzgewebe am Rücken sorgen für zusätzlichen Tragekomfort unterwegs, ein Gepäckgurt sichert den Rucksack am Koffer auf längeren Reisen Externe Merkmale - Rucksack aus Material mit Python-Effekt (die Außenseite besteht aus 100% V371,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Obix blanc Schaumwein Alkoholfrei Alkoholfrei - Adix Ethical Wine - 0.75LDie Idee zu Obix entstand 2016, als Annick – Abenteurerin, Überraschungspaket und Genussmensch – allein mit dem Fahrrad von Brüssel bis ins toskanische Lucca unterwegs war. Auf dieser Reise wurde ihr klar: Es braucht mehr spannende Alternativen, mit wenig oder ganz ohne Alkohol. Heute präsentiert sie eine neue Produktlinie, die genau das lebt: hochwertige Getränke, die wirklich allen Freude machen. Obix ist ihre neueste Kreation – ein spritziger Weißer aus italienischen Trauben, nur ganz leicht fermentiert. Genau so, dass feine Perlen entstehen, aber kein Alkohol. Das Ergebnis kann sich sehen (und schmecken!) lassen: nicht pasteurisiert, ohne Zuckerzusatz, ohne Zusatzstoffe oder Konservierungsmittel. Einfach die puren, authentischen Aromen frisch gepresster Trauben – in seiner natürlich prickelnden Form.9,80 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Chris Hirst - No Bullsh*t Leadership: Why The World Needs More Everyday Leaders and Why That Leader Is You (No Bullshit Leadership) - Preis vom 09.11.2026 12:48:24 hBinding : Taschenbuch, Edition : Main, Label : Profile Books, Publisher : Profile Books, medium : Taschenbuch, numberOfPages : 224, publicationDate : 2020-03-05, authors : Chris Hirst, ISBN : 17881625365,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Ethical Hacking?
Ethical Hacking ist eine legale und autorisierte Methode, bei der Sicherheitsexperten Schwachstellen in Computersystemen aufdecken, um diese zu verbessern. Im Gegensatz zum illegalen Hacking zielt Ethical Hacking darauf ab, die Sicherheit von Systemen zu stärken und vor potenziellen Angriffen zu schützen. Ethical Hacker arbeiten im Auftrag von Unternehmen oder Organisationen, um Sicherheitslücken zu identifizieren und zu beheben, bevor sie von böswilligen Hackern ausgenutzt werden können. Durch regelmäßige Sicherheitstests und Penetrationstests tragen Ethical Hacker dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten. **
-
Was bedeutet Ethical Hacking genau?
Ethical Hacking bezieht sich auf das legale und autorisierte Vorgehen, bei dem Sicherheitsexperten Computersysteme auf Schwachstellen testen, um potenzielle Sicherheitslücken aufzudecken. Das Ziel des Ethical Hacking ist es, die Sicherheit von Systemen zu verbessern, indem Schwachstellen identifiziert und behoben werden, bevor sie von böswilligen Hackern ausgenutzt werden können. Ethical Hacker arbeiten im Auftrag von Unternehmen oder Organisationen, um deren Systeme zu schützen und Sicherheitsrisiken zu minimieren. Es ist wichtig zu betonen, dass Ethical Hacker nur mit ausdrücklicher Genehmigung und im Rahmen gesetzlicher Vorgaben handeln. **
-
Wie viel verdient ein Ethical Hacker?
Ein Ethical Hacker verdient in der Regel ein Gehalt zwischen 50.000 und 100.000 Euro pro Jahr, abhängig von Erfahrung, Qualifikationen und dem Arbeitgeber. In einigen Fällen können erfahrene Ethical Hacker sogar noch mehr verdienen, insbesondere wenn sie in leitenden Positionen oder bei großen Unternehmen tätig sind. Es ist jedoch wichtig zu beachten, dass die Gehälter je nach Land und Branche variieren können. **
-
Was macht einen ethical hacking-Angriff zu einem Grenzfall?
Ein ethical hacking-Angriff wird zu einem Grenzfall, wenn die Grenzen zwischen legalen und illegalen Handlungen verschwimmen. Dies kann passieren, wenn der Hacker unerlaubt in Systeme eindringt, um Sicherheitslücken aufzudecken, ohne die Zustimmung des Eigentümers einzuholen. Zudem kann ein ethical hacking-Angriff zu einem Grenzfall werden, wenn die Aktionen des Hackers Schäden verursachen oder gegen geltendes Recht verstoßen. **
Ähnliche Suchbegriffe für Conversations-on-Ethical-Leadership
-
Red Hat Single Sign-On, Extended Lifecycle Support Add-On (2 Cores or 4 vCPUs)Red Hat Single Sign-On, Extended Lifecycle Support Add-On – Erweiterter Support für bestehende Identity- und Access-Management-Umgebungen Professionelle Red Hat Subskription für Unternehmen, die bestehende Red Hat Single Sign-On Umgebungen während einer Übergangs- oder Migrationsphase kontrollierter weiterführen möchten. Red Hat Single Sign-On, Extended Lifecycle Support Add-On (2 Cores or 4 vCPUs) ist eine professionelle Red Hat Subskriptionslösung für Unternehmen, die bestehende Red Hat Single Sign-On Umgebungen über den regulären Supportzeitraum hinaus planbarer weiterbetreiben möchten. Das Add-On ist besonders relevant für Organisationen, die geschäftskritische Identity- und Access-Management-Prozesse nicht kurzfristig migrieren können und während einer Übergangsphase weiterhin einen strukturierten Red Hat Supportrahmen benötigen. Wenn Sie diese Lösung über unsere Plattform kaufen , erhalten Sie eine offizielle Red Hat Subskription beziehungsweise einen passenden Red Hat Subskriptionsumfang für den vorgesehenen Einsatzbereich. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Wenn Sie weitere Red Hat Lösungen für Middleware, Linux, OpenShift, Security oder Enterprise-Infrastruktur suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der genaue Preis richtet sich nach dem gewählten Subskriptionsumfang, der gewünschten Laufzeit und der vorhandenen Produktumgebung. Die Lösung richtet sich an IT-Abteilungen, Security-Teams, Systemadministratoren, Plattformverantwortliche und Unternehmen, die Red Hat Single Sign-On weiterhin in bestehenden Betriebsumgebungen einsetzen. Gerade bei zentralen Authentifizierungs- und Autorisierungsdiensten ist eine kurzfristige Umstellung häufig mit sorgfältiger Planung, Tests, Abhängigkeiten und internen Freigaben verbunden. Das Red Hat Single Sign-On Extended Lifecycle Support Add-On bietet dafür eine zusätzliche Grundlage, um den Weiterbetrieb strukturierter zu planen und den späteren Wechsel auf eine neuere Plattform besser vorzubereiten. Erweiterter Lebenszyklus für bestehende Single-Sign-On-Systeme Das Extended Lifecycle Support Add-On ist auf Unternehmen ausgelegt, die für vorhandene Red Hat Single Sign-On Umgebungen einen erweiterten Supportkontext benötigen. Es unterstützt Organisationen dabei, bestehende Installationen nicht unkontrolliert weiterzuführen, sondern sie innerhalb eines besser planbaren Subskriptions- und Supportmodells zu nutzen. Das ist besonders wichtig, wenn Identity-Management-Prozesse eng mit Anwendungen, Portalen, APIs oder internen Unternehmenssystemen verbunden sind. Red Hat Single Sign-On wird typischerweise im Umfeld von Authentifizierung, Benutzerzugriffen und zentralen Anmeldeprozessen eingesetzt. Deshalb sollte eine Migration oder Ablösung sorgfältig vorbereitet werden. Unternehmen müssen prüfen, welche Anwendungen angebunden sind, welche Protokolle genutzt werden und wie der Wechsel ohne unnötige Unterbrechungen umgesetzt werden kann. Das ELS Add-On hilft dabei, diese Übergangsphase besser in bestehende IT-, Security- und Budgetprozesse einzuordnen. Für planbare Migrationen und kontrollierten Weiterbetrieb Red Hat Single Sign-On, Extended Lifecycle Support Add-On eignet sich besonders für Unternehmen, die mehr Zeit für eine saubere Modernisierung oder Migration benötigen. Statt zentrale Anmeldedienste kurzfristig umzustellen, können IT-Teams ihre nächsten Schritte kontrollierter planen, interne Abhängigkeiten bewerten und vorhandene Anwendungen strukturiert vorbereiten. Gerade bei geschäftskritischen Systemen ist ein geordneter Übergang entscheidend. Authentifizierungsdienste sind häufig mit vielen Anwendungen, Benutzergruppen, Rollenmodellen und Sicherheitsrichtlinien verbunden. Eine passende Extended-Lifecycle-Subskription schafft eine bessere Grundlage, um den Weiterbetrieb, die Modernisierung und den späteren Plattformwechsel nachvollziehbarer miteinander zu verbinden. Identity- und Access-Management professioneller absichern Red Hat Single Sign-On unterstützt Unternehmen beim zentralen Zugriff auf Anwendungen und Dienste. In bestehenden Umgebungen können solche Systeme eine wichtige Rolle für Benutzeranmeldung, Rechtevergabe und Anwendungssicherheit spielen. Das Extended Lifecycle Support Add-On ist daher eine passende Ergänzung für Organisationen, die vorhandene SSO-Prozesse während einer Übergangsphase stabiler und planbarer weiterführen möchten. Extended Lifecycle Support: Geeignet für Unternehmen, die bestehende Red Hat Single Sign-On Umgebungen über den regulären Supportzeitraum hinaus weiter nutzen müssen. Migrationsplanung: Unterstützt eine geordnetere Übergangsphase, wenn Anwendungen noch nicht kurzfristig auf eine neuere Lösung umgestellt werden können. Betriebskontinuität: Hilft Organisationen dabei, zentrale Anmelde- und Zugriffsdienste während einer geplanten Übergangsphase besser einzuordnen. Enterprise-Umgebungen: Eine passende ...1620,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Arcserve Appliance 9024 Software Add-on Datensicherung/Komprimierung Nur Lizenz Wartung (MAPP9024MRWRHAE12C)Produktbeschreibung: Arcserve Replication and High Availability Add-on - Enterprise-Wartung, Erneuerung (1 Jahr) - 1 Einheit, Produkttyp: Enterprise-Wartung, Erneuerung - 1 Jahr, Kategorie: Netzwerkanwendungen - Netzwerksicherung, Anzahl Lizenzen: 1 Einheit, Lizenzprogramm: Arcserve OLP, Service und Support: Update als neue Release-Fassung, Entwickelt für: P/N: NAAD9024FLWBCKN00C, NAAD9024FLWSPKN00C676,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Blair, Tony: On LeadershipOn Leadership , Über die Kunst des guten Führens | Der ehemalige Premierminister Großbritanniens berichtet über seine Erfahrungen als Leader , Ölablassschrauben, Öleinfüllverschluss & Messstäbe > Motoren & Motorteile , Erscheinungsjahr: 20250227, Autoren: Blair, Tony, Übersetzung: Dürr, Karlheinz, Seitenzahl/Blattzahl: 320, Themenüberschrift: BUSINESS & ECONOMICS / Leadership, Keyword: Brexit; Ethical Leadership; Führungskompetenz; Führungskraft; Führungsmanagement; Führungsprinzipien; Konfliktlösung; Labour Partei; Leadership; Teams führen; leadership management, Fachschema: Führung / Mitarbeiterführung~Mitarbeiterführung, Warengruppe: HC/Angewandte Psychologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 220, Breite: 138, Höhe: 33, Gewicht: 506, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie wird man ein Penetration Tester und Ethical Hacker?
Um ein Penetration Tester und Ethical Hacker zu werden, ist es wichtig, ein fundiertes Verständnis von Netzwerken, Betriebssystemen und Programmiersprachen zu haben. Es gibt verschiedene Zertifizierungen wie die Certified Ethical Hacker (CEH) oder Offensive Security Certified Professional (OSCP), die helfen können, das erforderliche Wissen und die Fähigkeiten zu erwerben. Es ist auch wichtig, praktische Erfahrungen zu sammeln, indem man an Capture-the-Flag-Wettbewerben teilnimmt oder Bug-Bounty-Programme nutzt, um Schwachstellen in Systemen zu finden und zu melden. **
-
Wie kann man sicherstellen, dass Filesharing legal und ethical ist?
1. Durch die Nutzung von legalen und lizenzierten Plattformen für den Austausch von Dateien. 2. Durch das Einhalten von Urheberrechten und Nutzungsbedingungen. 3. Durch den respektvollen Umgang mit den Werken anderer und die Vermeidung von illegalen Downloads. **
-
Wie haben sich digitale Conversations in den letzten Jahren verändert und wie beeinflussen sie unsere zwischenmenschliche Kommunikation?
Digitale Conversations haben sich durch die Verbreitung von Messaging-Apps und sozialen Medien stark verändert. Emojis, GIFs und Abkürzungen werden häufig verwendet, um Gefühle und Emotionen auszudrücken. Dies kann die zwischenmenschliche Kommunikation beeinflussen, da nonverbale Signale wie Tonfall und Körpersprache fehlen. **
-
Was sind die wichtigsten Elemente eines erfolgreichen Leadership-Programms?
Die wichtigsten Elemente eines erfolgreichen Leadership-Programms sind klare Ziele und Visionen, die Kommunikation und Zusammenarbeit fördern, sowie die Entwicklung von Führungskompetenzen durch Schulungen und Coaching. Ein unterstützendes Umfeld, in dem Mitarbeiter Feedback erhalten und ihre Stärken entfalten können, ist ebenfalls entscheidend für den Erfolg des Programms. Die kontinuierliche Evaluation und Anpassung des Programms an die Bedürfnisse der Teilnehmer ist ebenfalls entscheidend für langfristigen Erfolg. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.